

Come sapere se la tua email o password sono finite in una fuga di dati (e cosa fare subito dopo)

Scopri come usare strumenti sicuri e gratuiti per verificare se le tue credenziali sono state esposte in un data breach e i passi esatti per rimetterle al sicuro.
Ricevere un’email minatoria che afferma “Sappiamo la tua password” o leggere sui telegiornali che un servizio online a cui eri registrato ha subìto un attacco informatico genera subito un forte senso di allarme. Nella maggior parte delle situazioni, il primo pensiero automatico è: “Qualcuno ha preso il controllo del mio computer o del mio smartphone”.
Nella quasi totalità dei casi, le cose non stanno così. I tuoi dispositivi fisici sono perfettamente intatti. Quello che è accaduto è un data breach (una fuga di dati): un sito web o una piattaforma a cui ti eri registrato in passato non ha protetto adeguatamente i propri database. I criminali informatici hanno sottratto quegli archivi e ora le informazioni (come il tuo indirizzo email abbinato a una vecchia password) stanno circolando su forum specializzati o nel dark web.
In questa guida pratica ti mostro come verificare in modo completamente gratuito e sicuro se i tuoi account sono coinvolti in una fuga di dati e quali sono i passaggi immediati per neutralizzare ogni rischio.
ℹ️ Nota / Prerequisito operativo
Per eseguire questo controllo userai un servizio pubblico accreditato a livello internazionale. Non dovrai installare alcun programma né inserire password attuali: ti basterà avere a portata di mano gli indirizzi email che utilizzi abitualmente per i tuoi servizi online.
Passaggio 1 — Controllare l’email con “Have I Been Pwned”
Lo standard mondiale per verificare se un’email è presente in database sottratti è Have I Been Pwned (HIBP). Creato dal ricercatore di sicurezza australiano Troy Hunt, HIBP è un archivio pubblico costantemente aggiornato utilizzato da governi, grandi aziende e browser come Mozilla Firefox e Apple Safari per allertare gli utenti sulle credenziali compromesse.
Molti utenti giustamente si chiedono: “È prudente inserire il mio indirizzo email su un sito web per verificare se è stato violato?”
La risposta è affermativa. HIBP non memorizza la tua email per fini di marketing o tracciamento: riceve la stringa di testo, la confronta con i record dei data breach noti e restituisce il responso in tempo reale. Attenzione invece agli «scanner del dark web» freemium da pubblicità: confronto e red flag in Dark web scanner «gratuiti» vs HIBP (lettura opzionale). Dopo un allarme mediatico possono arrivare anche false mail «account compromesso»: come riconoscerle.
- Collegati al sito ufficiale haveibeenpwned.com.
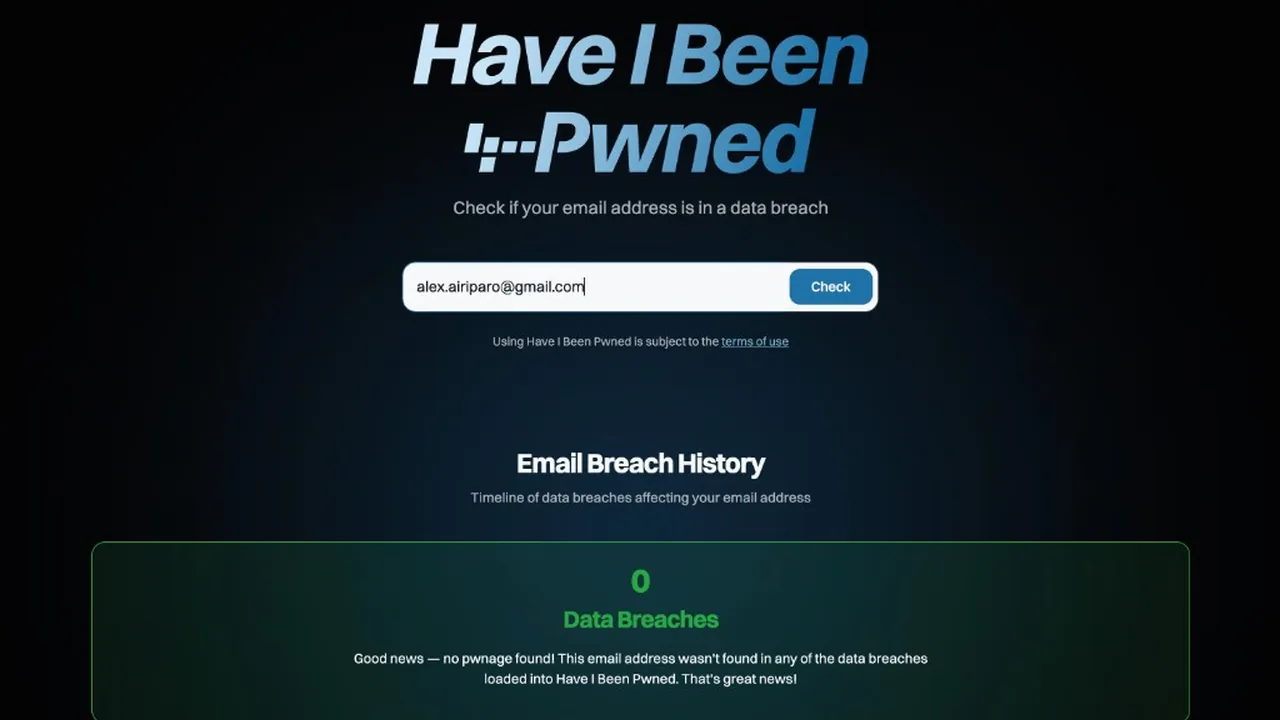
- Digita il tuo indirizzo email nel campo di testo centrale.
- Clicca sul pulsante pwned?.
Come interpretare il risultato
- Schermata Verde (“Good news — no pwnage found!”): Il tuo indirizzo non compare in nessuna delle fughe di dati storiche censite nel database. Il tuo account gode di buona salute.
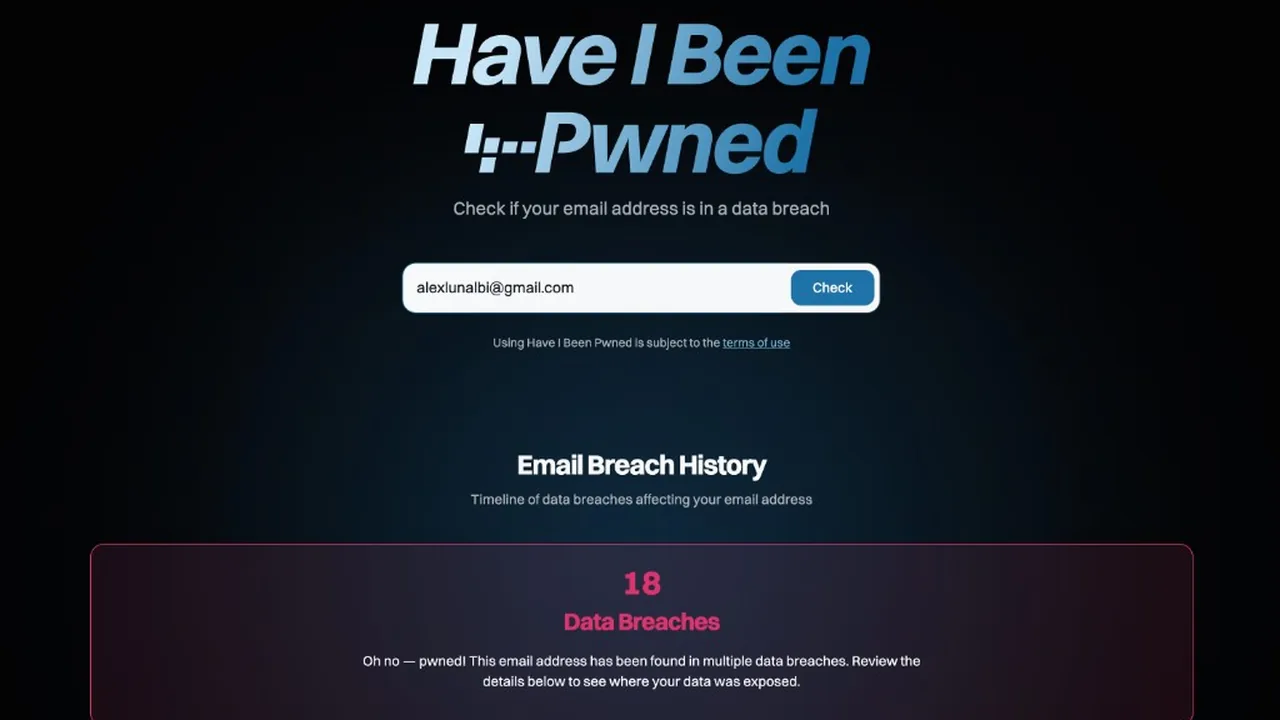
- Schermata Rossa (“Oh no — pwned!”): L’email è stata rinvenuta all’interno di uno o più database violati in passato.
Passaggio 2 — Controllare le password (con la dovuta cautela)
Have I Been Pwned mette a disposizione anche una sezione denominata Passwords, che permette di verificare se una specifica parola d’ordine compare negli archivi dei dizionari di password violate.
Sebbene HIBP utilizzi un protocollo crittografico matematicamente sicuro (chiamato k-Anonymity, che trasmette solo i primi 5 caratteri dell’hash SHA-1 della password senza mai inviarla per intero), secondo la mia esperienza sul campo è consigliabile una regola prudenziale semplice: non incollare mai le tue password attive e in uso all’interno di alcun form online nel browser.
Se vuoi capire passo per passo cosa viaggia in rete (hash, prefisso a 5 caratteri, confronto locale) e quando saltare del tutto il form, c’è l’approfondimento su k-Anonymity su HIBP (lettura opzionale).
Se il controllo dell’email ha restituito una “Schermata Rossa” e tra i dati esposti figura la voce “Passwords”, considera quella parola chiave come compromessa a prescindere e procedi direttamente alla sostituzione.
Cosa fare SUBITO se la tua email è comparsa nella Schermata Rossa
Nessun motivo di panico: una fuga di dati del passato non significa che i tuoi account siano stati manomessi oggi. Tuttavia, i criminali impiegano script automatizzati che provano le combinazioni email/password rubate su centinaia di servizi bancari, social e portali e-commerce contemporaneamente (tecnica denominata Credential Stuffing).
Per proteggerti all’istante, applica queste 3 contromisure:
1. Cambia immediatamente la password sui servizi coinvolti
Se HIBP segnala che i dati provengono da una violazione subìta da una piattaforma specifica (ad esempio LinkedIn, Dropbox o Adobe), accedi a quel servizio e imposta una password completamente nuova, lunga e generata casualmente. Se non hai ancora un password manager a portata di mano, puoi crearne una nel generatore di password sicure (offline, nel browser) e poi archiviarla nel vault.
🚨 Avviso critico — Il pericolo del riutilizzo della stessa password
Se la password sottratta da quel vecchio sito è la stessa (o simile) a quella che usi sulla tua casella di posta principale (Gmail, Outlook), sul conto bancario o su Amazon, devi aggiornarla con urgenza su tutti questi account. Il riutilizzo delle credenziali è la prima porta d’accesso sfruttata dagli attacchi informatici su larga scala.
2. Attiva l’autenticazione a due fattori (2FA / MFA)
Abilita la verifica in due passaggi su tutti i tuoi account principali. Tramite un’applicazione autenticatrice (come Google Authenticator, Aegis o Bitwarden Authenticator), l’accesso richiederà sia la password che un codice numerico temporaneo a 6 cifre generato sul tuo dispositivo. Anche se un attaccante acquistasse la tua password sul dark web, non potrà completare l’accesso.
Per l’ordine operativo (Google → Microsoft → Apple → banca), i backup codes e le passkey c’è la checklist 2FA e passkey dopo un data breach (lettura opzionale, ma consigliata subito dopo lo schermo rosso).
3. Ignora le email truffa di finto ricatto (Sextortion Phishing)
Dopo la pubblicazione di un data breach, gli indirizzi email vengono aggregati in elenchi usati per campagne di spam massivo. È frequente ricevere email intimidatorie in cui un mittente sconosciuto scrive: “Conosco la tua password [tua vecchia password] e ho registrato video tramite la webcam: inviami 500€ in Bitcoin o diffonderò tutto”.
Si tratta di un bluff preconfezionato: il truffatore ha semplicemente acquistato il database pubblico della vecchia fuga di dati e sfrutta la password rubata per terrorizzare la vittima. Cestina l’email senza rispondere e senza effettuare alcun pagamento.
Sintesi: Reazioni da evitare vs Azioni corrette
La tabella seguente riassume i comportamenti corretti da adottare quando si scopre che i propri dati sono stati coinvolti in una violazione:
| Reazione dell'utente | È la scelta corretta? | Perché e cosa fare invece |
|---|---|---|
| Cancellare l'account email Chiudere definitivamente la casella di posta | No | Non è necessario. L'indirizzo email è un'informazione pubblica; il vero elemento critico è la password esposta o riutilizzata. Basta cambiare la credenziale d'accesso. |
| Ignorare l'avviso di compromissione "Tanto il sito violato era secondario" | No | Comportamento rischioso. Se utilizzi la stessa chiave di accesso su altri servizi (posta, shopping, home banking), gli attaccanti useranno bot per violarli. |
| Sostituire le password duplicate Aggiornare tutti gli account con password identiche | Sì | Rappresenta la difesa fondamentale contro il credential stuffing. Ogni servizio online deve disporre di una password univoca e indipendente. |
| Attivare l'autenticazione a due fattori (2FA) App Authenticator o chiave hardware | Sì | Neutralizza l'efficacia della password rubata, poiché qualsiasi tentativo di accesso richiede la conferma fisica da parte dell'utente legittimo. |
Domande Frequenti (FAQ)
Come fa Have I Been Pwned a reperire i dati delle violazioni?
Troy Hunt raccoglie e analizza costantemente i dump di dati diffusi pubblicamente su forum di hacking, paste-bin e canali Telegram aperti, aggregando miliardi di record compromessi per permettere ai cittadini di verificare il proprio stato di rischio senza dover esplorare ambienti illegali o pericolosi.
Ricevo email con la mia vecchia password che minacciano di pubblicare mie foto: devo preoccuparmi?
No. Si tratta di un noto schema di estorsione digitale automatizzato (Sextortion Scam). L’attaccante non ha violato il tuo dispositivo né ha accesso alla tua webcam: ha solo estratto la combinazione email/password da un data breach storico per rendere il messaggio minatorio apparentemente credibile. Se non usi più quella password, puoi eliminare l’email in tranquillità.
Se cambio la password sul sito violato, la mia email tornerà verde su HIBP?
No, l’esito su Have I Been Pwned rimarrà rosso perché il servizio documenta lo storico permanente delle violazioni passate. Il colore rosso segnala che l’evento è avvenuto, ma una volta cambiata la password e abilitata la 2FA, l’evento passato non rappresenta più una minaccia attiva per la tua sicurezza.
L’autenticazione a due fattori tramite SMS è sicura quanto un’app autenticatrice?
La 2FA via SMS è migliore rispetto a non avere alcuna protezione aggiuntiva, ma rimane esposta a tecniche di furto del numero (SIM Swapping) o intercettazione della rete cellulare. Quando disponibile, è sempre preferibile utilizzare un’applicazione di generazione codici basata su standard TOTP (come Google Authenticator o Bitwarden) o una chiave di sicurezza fisica FIDO2/WebAuthn.
Devo cambiare anche le password degli altri siti se una sola è finita in un data breach?
Sì, se riusavi la stessa password (o una variante prevedibile) su altri account. Il rischio non è solo il sito violato: chi compra il dump prova le stesse credenziali altrove (credential stuffing). Approfondimento: perché il riuso è peggio del breach. Cambia prima email principale, banca e password manager; poi gli altri servizi, preferibilmente da un gestore che genera stringhe uniche.
Prossimi passi consigliati
Controllare periodicamente i propri indirizzi email su HIBP è un’ottima abitudine di igiene informatica. Il passo successivo più naturale, se ancora riusi le stesse password, è adottare un gestore locale: la guida Password manager: la guida pratica per smettere di riusare le password (in 15 minuti).
Se invece stai costruendo o pubblicando un sito generato con l’IA, verifica anche il perimetro dell’applicazione: parti dall’analisi sui rischi nascosti del vibe coding e, se hai già un URL pubblico, da come fare un audit di sicurezza gratuito del tuo sito fatto con l’IA.
