Credential stuffing: perché riusare la password è più pericoloso del breach originale
Il credential stuffing prova la password rubata su centinaia di siti in automatico. Ecco perché riusarla è il vero pericolo e cosa fare subito per difendersi.
Digita almeno 2 caratteri. Cerca tra gli articoli, le guide e i tools.
Caricamento indice di ricerca…
Tutti gli articoli e gli approfondimenti pratici di ai riparo nella categoria Privacy e Dati.
Gli scanner del dark web «gratuiti» possono chiederti l'email per venderti allarmismo. Confronto onesto con Have I Been Pwned e quando ha senso pagare.
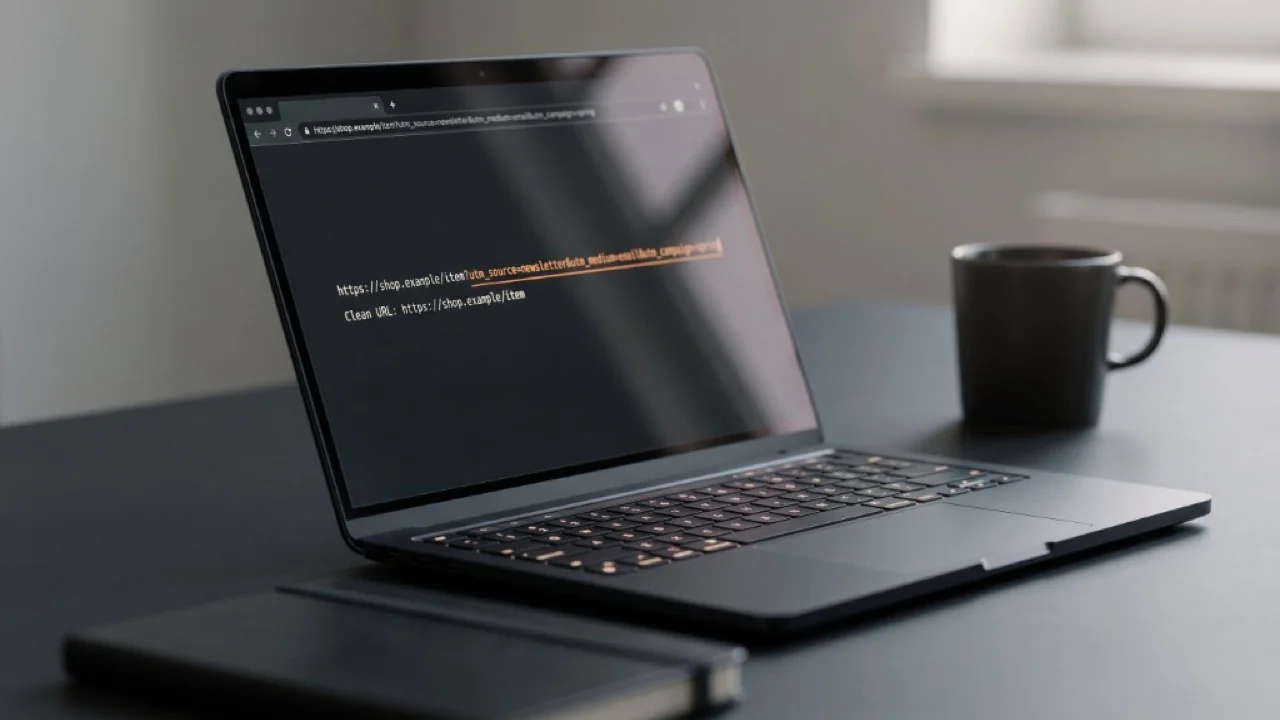
UTM, fbclid e simili allungano l’URL. Ecco quali parametri di tracciamento puoi togliere senza rompere la pagina, e quali lasciare stare.
Accetta evidenziato, Rifiuta nascosto, X ambigua, menu a strati: ecco i dark pattern tipici dei cookie banner e una checklist per non accettare per sbaglio.
Dopo «Accetta tutti» la CMP registra il consenso, aggiorna i vendor e sblocca script e cookie. Ecco cosa osservare in DevTools, passo passo.
Scopri come funziona k-Anonymity su Have I Been Pwned. Una guida pratica per verificare se la tua password è stata violata senza doverla inviare in chiaro.
Il marketing promette anonimato assoluto e sicurezza totale. Ecco come funziona davvero una VPN, quando serve e quando è inutile.
Scopri come usare strumenti sicuri e gratuiti per verificare se le tue credenziali sono state esposte in un data breach e i passi esatti per rimetterle al sicuro.