Quando non usare il vibe coding: dati sanitari, pagamenti e account altrui
Dati sanitari, pagamenti e account altrui: un test in tre domande per capire quando il codice generato dall’IA non basta e cosa usare al suo posto.
Digita almeno 2 caratteri. Cerca tra gli articoli, le guide e i tools.
Caricamento indice di ricerca…
Vuoi provare il codice generato dall’IA senza rischiare il PC? Windows Sandbox, utente separato o container senza rete: come prepararli passo per passo.
SMS della banca o del corriere? Controlla mittente, richiesta e link, poi richiama il numero ufficiale: la routine in 20 secondi per Android e iPhone.
Brute force, wordlist e perché 8 caratteri non bastano: tempi calcolati, differenza tra attacco online e offline e cosa fare per le tue password.
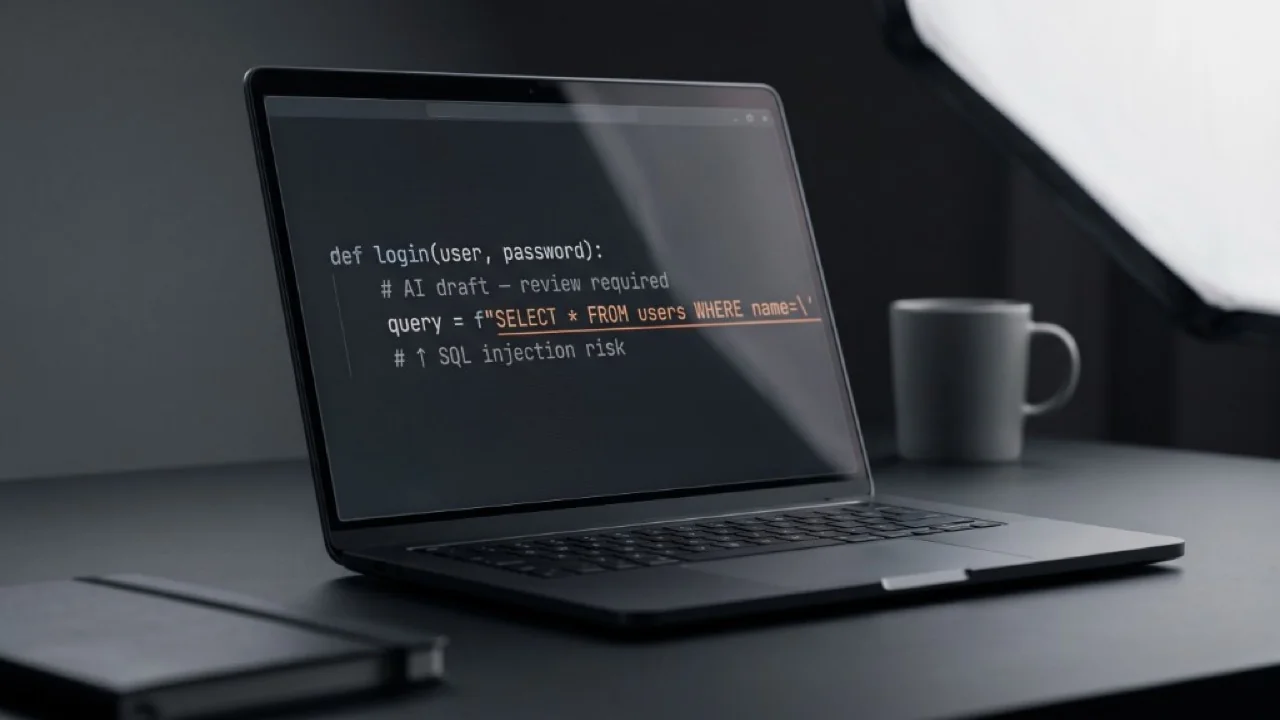
Perché chiedere all'IA di 'scrivere codice sicuro' non funziona. Una libreria di vincoli mirati per evitare SQL injection, segreti esposti e falle comuni.
Hai generato codice con ChatGPT o Cursor? Ecco una code review umana in 15 minuti: ordine di lettura, cosa cercare e quando fermarti, senza tool automatici.
Un prompt di avvio per Cursor e ChatGPT con regole e vincoli base su cartelle, segreti e sicurezza. Copialo, compilalo e parti con un vantaggio concreto.
Lookalike, IDN e domini «quasi uguali»: come leggere l’host contro il phishing, cosa fare con i caratteri strani e quali abitudini riducono gli errori.
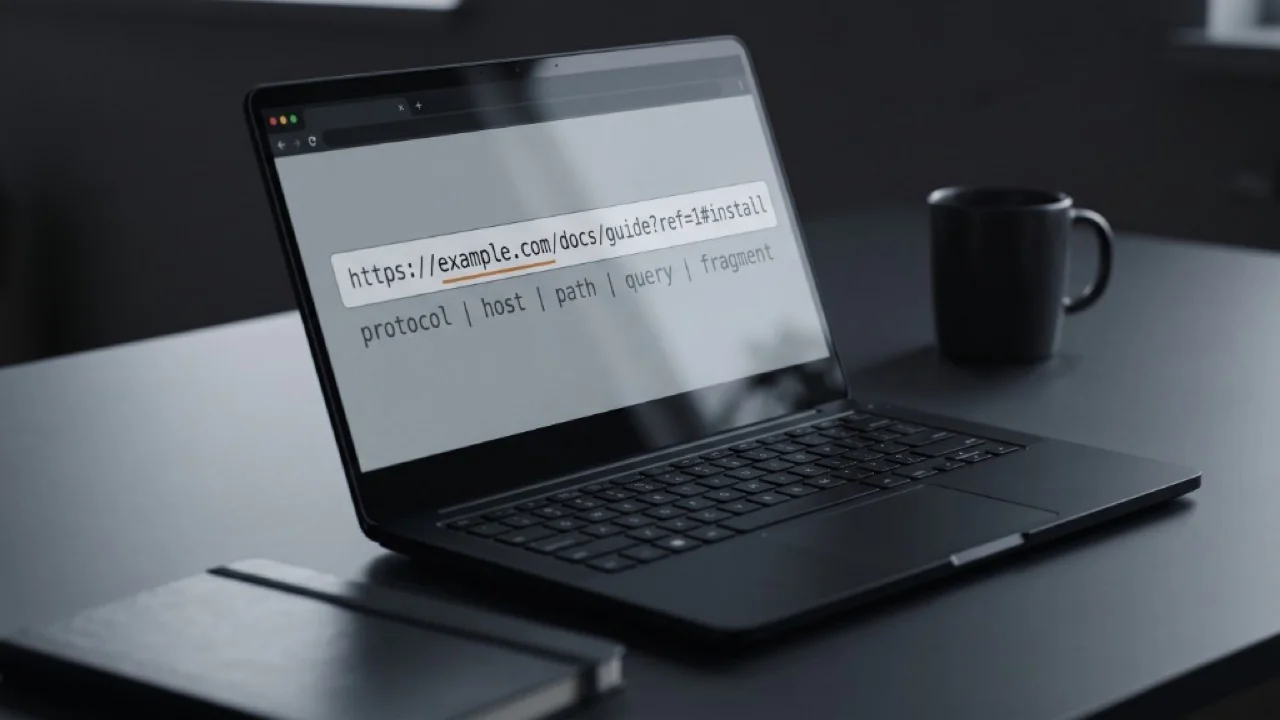
Un URL non è magia: protocollo, host, path, query e frammento. Ecco come leggerlo pezzo per pezzo, senza panico, anche contro il phishing.
Il lucchetto dice che la connessione è cifrata verso quel dominio, non che il sito è onesto. Ecco cos’è HTTPS e cosa controllare oltre l’icona.
Ho chiesto all’AI codice «sicuro al 100%» e l’ho testato in locale. La sicurezza non è un toggle: metodo, pattern ricorrenti e come revisionare.
La tua email è apparsa in un data breach? Cambiare password non basta. Guida passo-passo per blindare Google, Microsoft, Apple e i conti bancari.
Scopri come funziona k-Anonymity su Have I Been Pwned. Una guida pratica per verificare se la tua password è stata violata senza doverla inviare in chiaro.
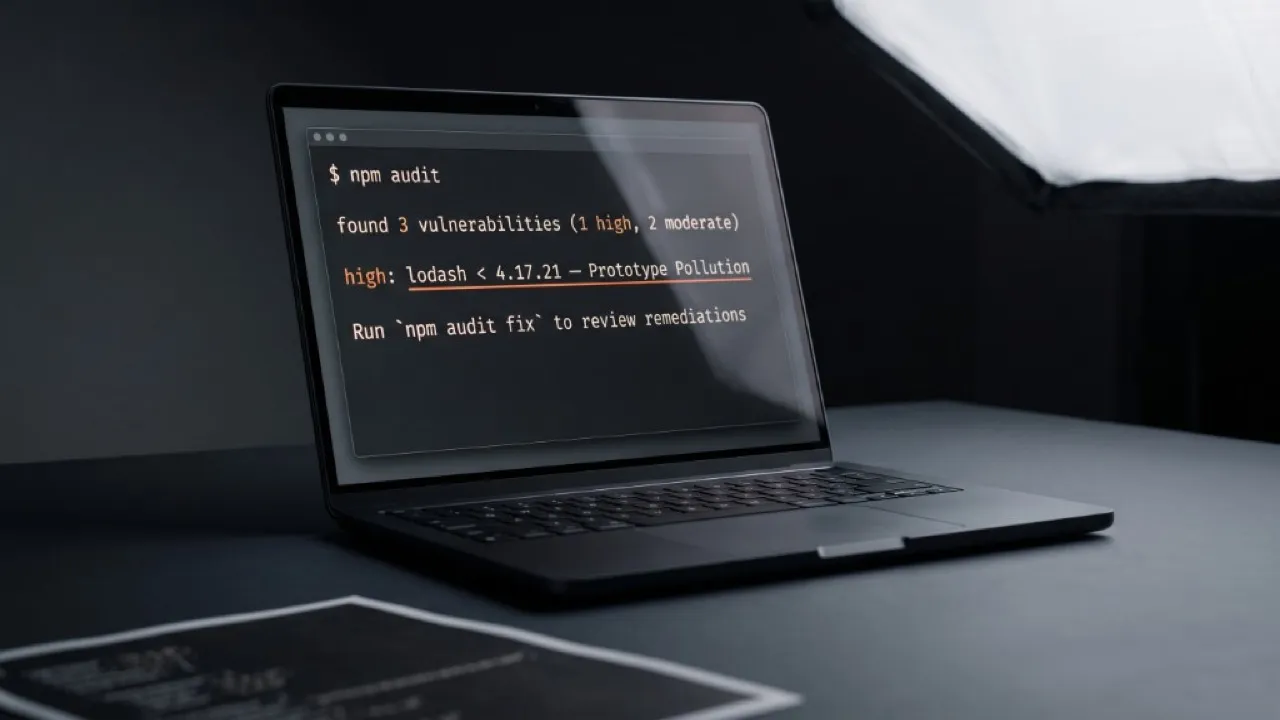
Come verificare le librerie che un progetto IA può aver installato, con npm audit e pip-audit. Guida pratica a package.json, lockfile e aggiornamenti sicuri.
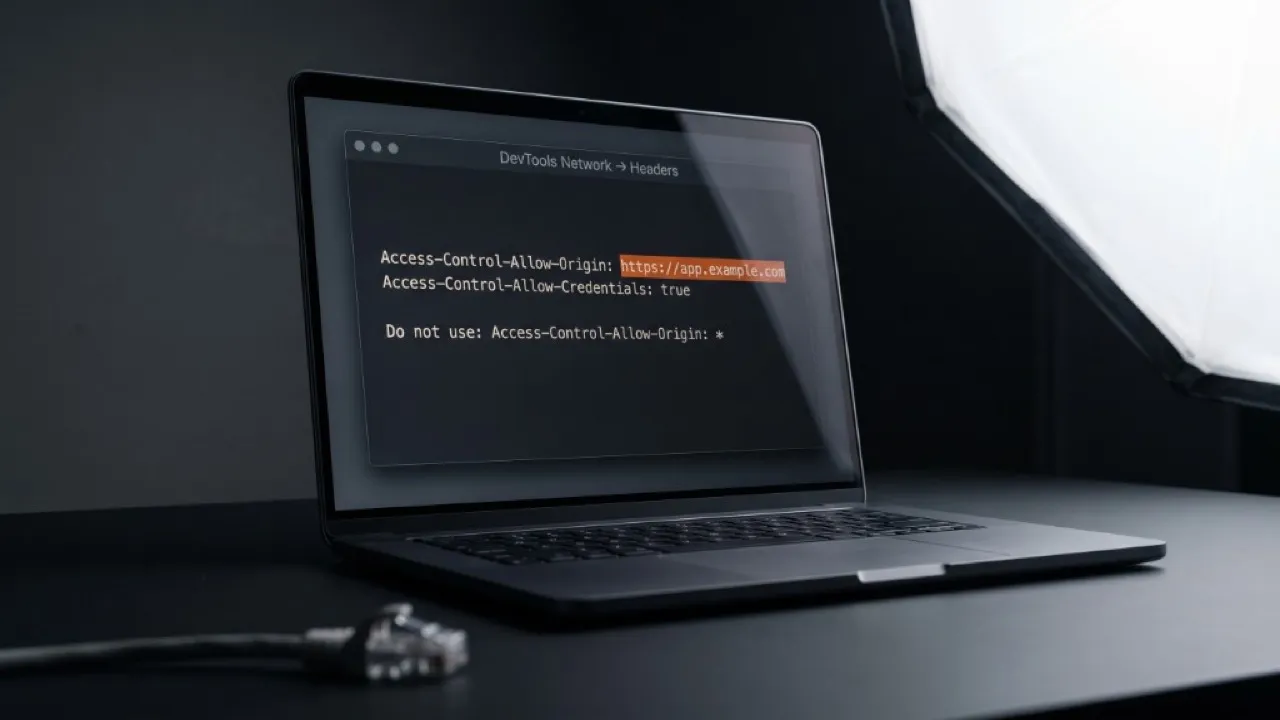
L'IA può suggerire Access-Control-Allow-Origin: * per far sparire un errore CORS. Ecco come leggerlo in DevTools e restringerlo su Express e FastAPI.
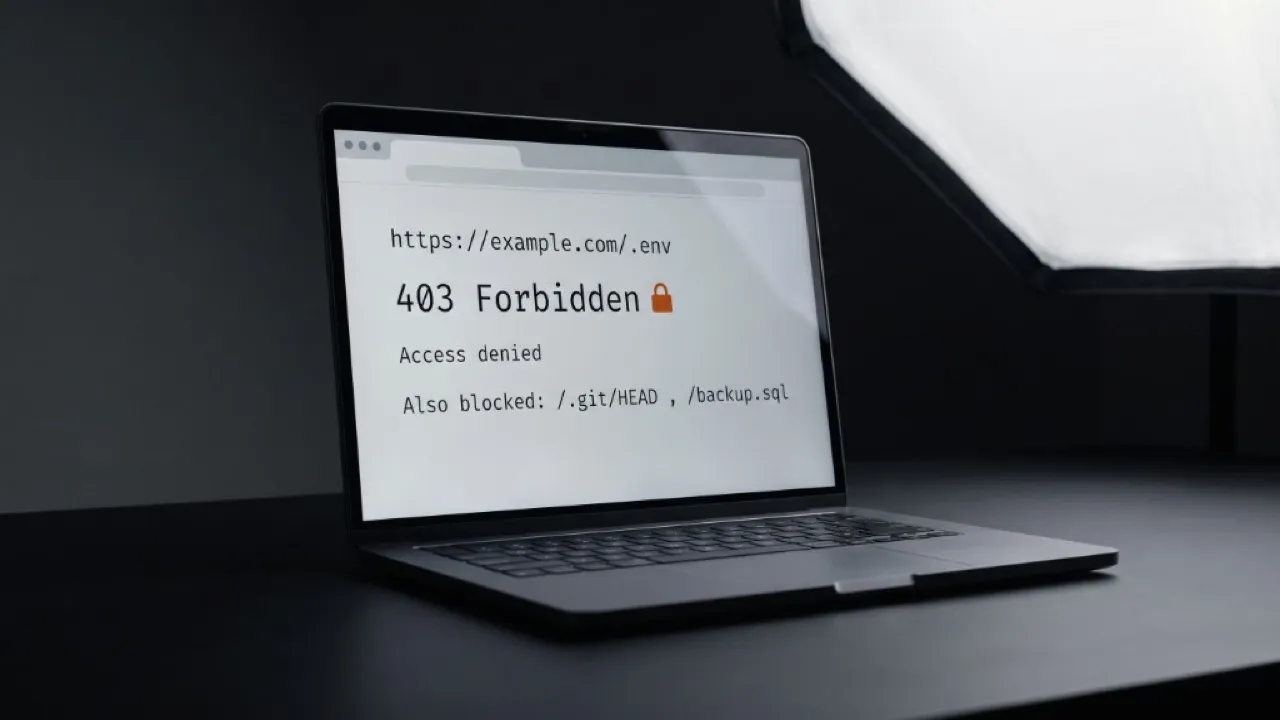
Il tuo codice locale è sicuro, ma il server potrebbe mostrare i file nascosti a chiunque. Come testare e chiudere le falle su Apache e Nginx.
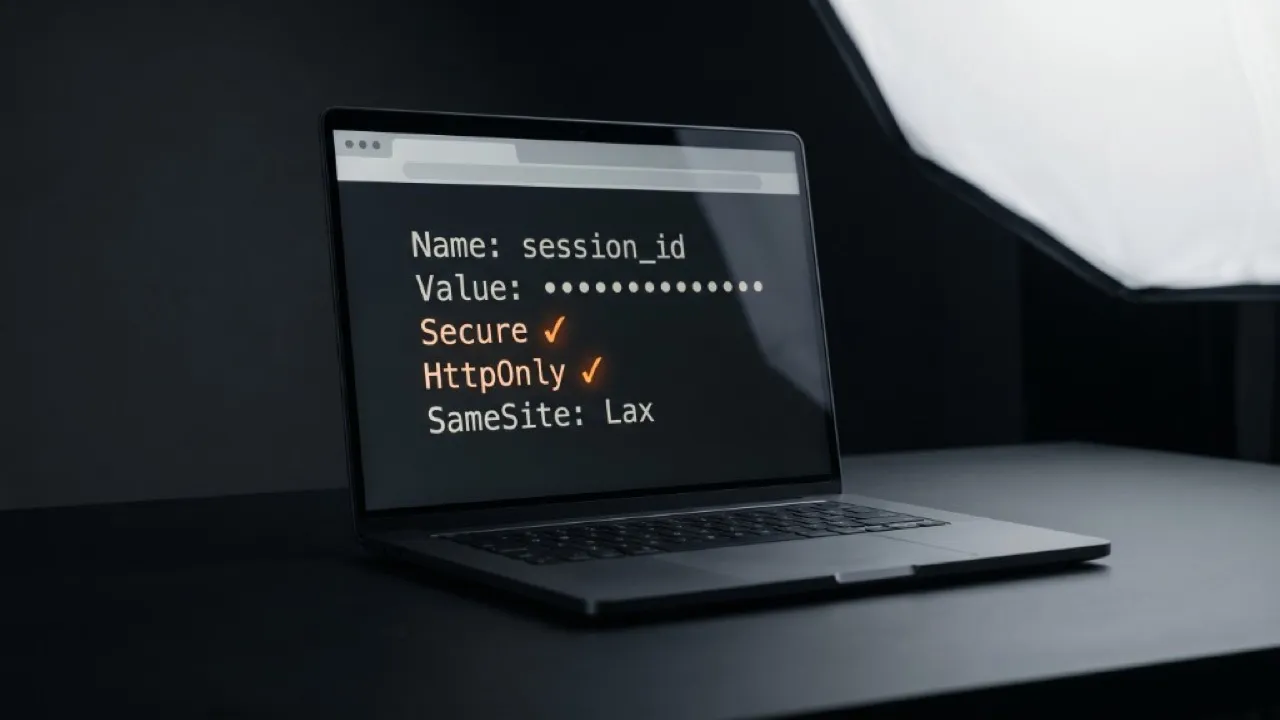
Generare un login con l'IA è facile, ma i flag HttpOnly, Secure e SameSite possono mancare. Come verificarli in DevTools e chiederli correttamente.
Mozilla Observatory ti ha dato una F? Ecco dove e come inserire fisicamente gli header di sicurezza base su Nginx, Apache, Node.js, Vercel e Cloudflare.
Il marketing promette anonimato assoluto e sicurezza totale. Ecco come funziona davvero una VPN, quando serve e quando è inutile.
Smetti di usare la stessa password ovunque. Differenza tra gestori cloud e locali, e come configurare KeePassXC per proteggere i tuoi account.
Audit veloce senza essere esperti: 7 scorciatoie pericolose tipiche negli script da ChatGPT/Claude e come scovarle in pochi minuti.
Generare script e app con ChatGPT, Claude o Cursor è immediato, ma fidarsi ciecamente del risultato espone a falle critiche. Ecco cosa controllare sempre.
Scopri come usare strumenti sicuri e gratuiti per verificare se le tue credenziali sono state esposte in un data breach e i passi esatti per rimetterle al sicuro.
Hai creato un sito o un'app web con ChatGPT? Scopri come verificare la presenza di vulnerabilità comuni usando strumenti gratuiti, prima di metterlo online.